Mon CV web
Mon parcours et mes compétences en une page.
Y allerMon expérience de parapentiste
Comment j'ai appris à voler à La Réunion.
Y allerObjectifs
L'idée de cette SAÉ : monter une infrastructure Windows Server de A à Z, jouer de vraies attaques dessus, puis durcir le domaine en suivant les recommandations de l'ANSSI. On enchaîne les trois casquettes : on déploie, on attaque, on défend.
- Déployer une infrastructure Windows Server fonctionnelle.
- Simuler des attaques réelles : mouvements latéraux et élévation de privilèges.
- Durcir le domaine (hardening) selon les recommandations de l'ANSSI.
Déploiement de l'infrastructure
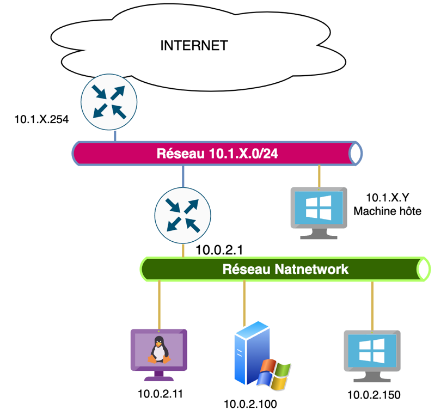
Tout part de VirtualBox et de PowerShell. J'ai automatisé l'installation d'ADDS et d'un serveur DNS sur Windows Server 2016, pour monter un domaine propre et reproductible. Une fois le contrôleur de domaine en place, on peuple l'annuaire avec des comptes et des machines : le terrain de jeu est prêt.
Attaques (Red Team)
Côté offensif, je passe sur Kali Linux. Premier réflexe : écouter le réseau. Avec Responder, j'intercepte des requêtes pour récupérer des identifiants qui circulent.
Ensuite, cap sur Kerberos, le protocole d'authentification du domaine. Deux attaques classiques : l'AS-REP Roasting sur les comptes sans pré-authentification, et le Kerberoasting, qui récupère les hashs des comptes de service exposant un SPN. Les hashs récupérés partent ensuite au cassage.
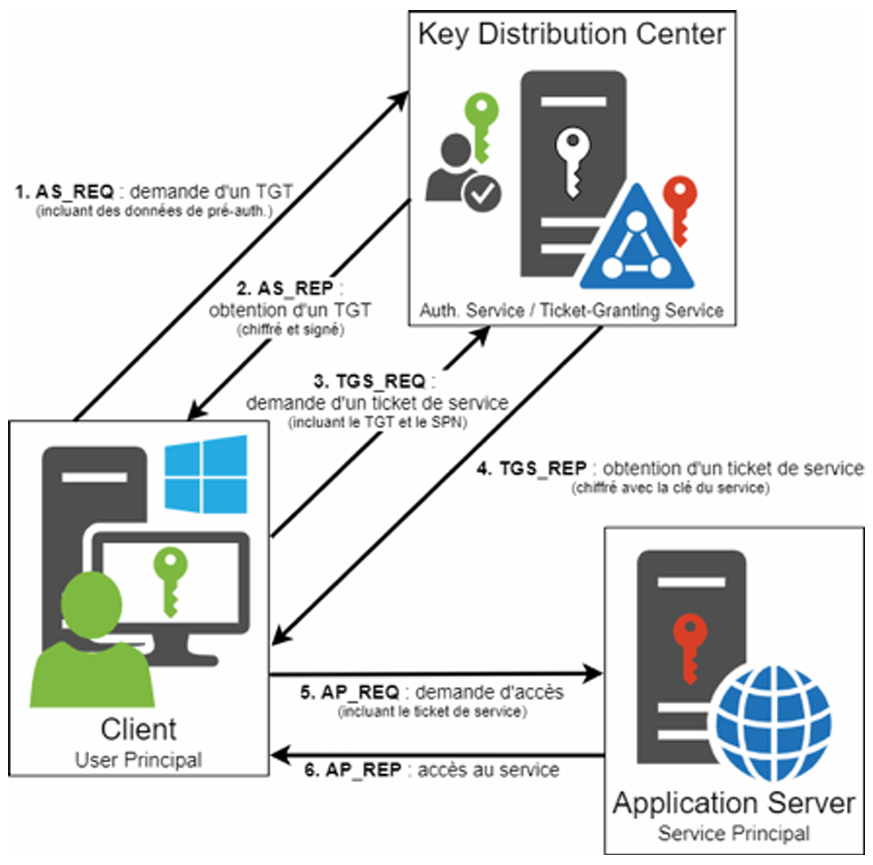
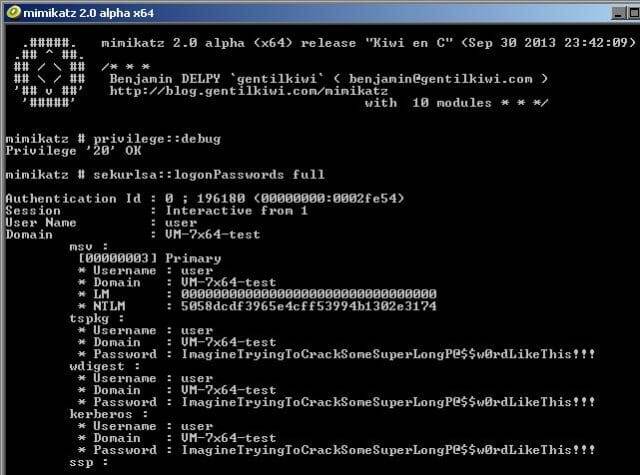
Pour aller plus loin, j'extrais des secrets directement depuis la mémoire du processus LSASS avec Mimikatz. De là, les mouvements latéraux : Pass-the-Hash et Pass-the-Ticket pour rebondir de machine en machine sans jamais connaître le mot de passe en clair.
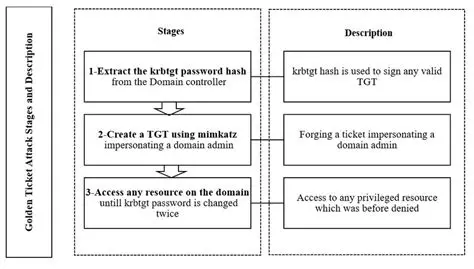
Le bouquet final : récupérer le hash du compte krbtgt pour forger un Golden Ticket. Avec ce ticket, on devient maître du domaine et on garde un accès persistant, même après un changement de mot de passe utilisateur.
Défense & durcissement (SecOps)
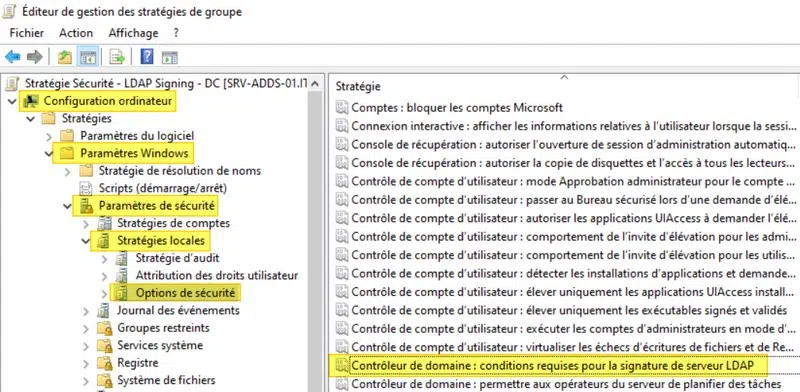
Une fois qu'on sait casser, on apprend à bloquer. Le durcissement passe par des GPO strictes, le chiffrement des requêtes LDAP via LDAPS (port 636) adossé à une autorité de certification (AD CS / PKI), et le blindage de Kerberos avec FAST.
- GPO strictes et principe du moindre privilège.
- Requêtes chiffrées en LDAPS (port 636) via AD CS / PKI.
- Blindage Kerberos (FAST) et rotation régulière du mot de passe krbtgt.
Boîte à outils
Compétences acquises
Mon point de vue
C'est de loin ma SAÉ préférée. Active Directory, c'est le socle du système d'information dans environ 95 % des entreprises : savoir l'administrer et le sécuriser, c'est une base qui sert partout et un vrai atout. J'étais d'autant plus à l'aise que j'avais déjà découvert l'environnement GOAD en entreprise, ce qui m'a permis de remettre mes acquis pro à profit sur ce projet à l'IUT. Et cette SAÉ m'a prouvé une chose : le durcissement, côté défense, est aussi passionnant et important que l'attaque côté Red Team.